آکسیوس: افزایش ۶۳ درصدی زیرساختهای هوش مصنوعی در معرض اینترنت، خطرات امنیت سایبری را افزایش میدهد

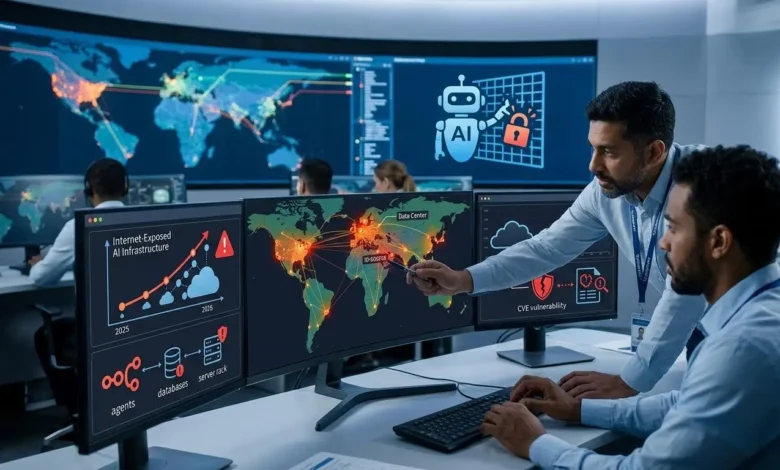
گزارش اختصاصی آکسیوس به نقل از دادههای شرکت امنیت سایبری سنسس نشان میدهد شمار سامانههای متصل به اینترنت که محصولات مرتبط با هوش مصنوعی را اجرا میکنند، در فاصله اکتبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ حدود ۶۳ درصد افزایش یافته است؛ روندی که نگرانیها درباره گسترش سطح حملات سایبری علیه شرکتها را افزایش داده است.
بر اساس این گزارش، در ژوئیه ۲۰۲۶ حدود ۲۶۸ هزار سامانه متصل به اینترنت شناسایی شدهاند که ۴۴ محصول مرتبط با هوش مصنوعی را اجرا میکردند. این رقم در اکتبر ۲۰۲۵ حدود ۱۶۴ هزار سامانه بود.
گسترش ابزارهای هوش مصنوعی و پلتفرمهایی که امکان ساخت و خودکارسازی برنامهها را فراهم میکنند، باعث شده است شرکتها بیش از گذشته این ابزارها را به سرویسها، برنامهها و دادههای سازمانی متصل کنند. کارشناسان هشدار میدهند که اگر این سامانهها بهدرستی پیکربندی و محافظت نشوند، ممکن است راههای تازهای برای نفوذ مهاجمان به شبکههای سازمانی ایجاد شود.
به گفته امیلی آستین، پژوهشگر ارشد شرکت سنسس و یکی از نویسندگان این گزارش، مسئله فقط خود ابزارهای هوش مصنوعی نیست؛ این ابزارها با سامانههای بسیار حساسی ارتباط برقرار میکنند و همین موضوع میتواند پیامدهای امنیتی مهمی داشته باشد.
یکی از محصولات پرتکرار در این بررسی، پلتفرم «اِنهشتاِن» است که برای خودکارسازی فرایندها به کار میرود و میتواند عاملهای هوش مصنوعی را به برنامهها و سرویسهای دیگر متصل کند.
کارشناسان تأکید میکنند که قرار گرفتن یک سامانه در معرض اینترنت لزوماً به معنای آسیبپذیر بودن یا هکشدن آن نیست؛ با این حال، دسترسی عمومی به ابزارهایی که به اطلاعات حساس شرکتها متصلاند، میتواند فرصتهای بیشتری برای مهاجمان ایجاد کند.
چالش تازه شرکتها؛ هوش مصنوعی خارج از نظارت سازمانی
گسترش ابزارهای هوش مصنوعی، شناسایی و کنترل نرمافزارهایی را که کارکنان در محیط کار استفاده میکنند دشوارتر کرده است. در برخی موارد، کارکنان ممکن است بدون اطلاع یا تأیید واحد فناوری اطلاعات، ابزارهای هوش مصنوعی را به سامانههای داخلی متصل کنند؛ پدیدهای که با عنوان «هوش مصنوعی سایه» شناخته میشود.
این وضعیت میتواند باعث شود شرکتها از وجود برخی ابزارها، سطح دسترسی آنها و میزان محافظت از دادههایشان اطلاع کافی نداشته باشند.
گزارش سنسس همچنین نشان میدهد برخی محصولات پرکاربرد مرتبط با هوش مصنوعی با آسیبپذیریهای امنیتی شناختهشده روبهرو هستند. با این حال، دادههای مربوط به تعداد سامانههای در معرض اینترنت بهتنهایی مشخص نمیکنند که کدام سامانهها واقعاً در برابر حمله آسیبپذیرند.
کارشناسان توصیه میکنند شرکتها زیرساختهای هوش مصنوعی را مانند دیگر نرمافزارهای سازمانی مدیریت کنند؛ از جمله با تهیه فهرست ابزارهای فعال، بررسی منظم تنظیمات امنیتی، نصب بهروزرسانیها و محدودکردن دسترسی به اطلاعات حساس.
آکسیوس در جمعبندی گزارش خود تأکید میکند که رشد سریع هوش مصنوعی، علاوه بر ایجاد فرصتهای تازه برای کسبوکارها، مسئولیت شرکتها برای شناسایی و ایمنسازی زیرساختهای دیجیتال را نیز افزایش داده است.